클로드 코드 실무 가이드 2편: CLI 환경 세팅부터 CLAUDE.md 200줄 설계와 에이전틱 워크플로우
(광고주 모집 중)
(광고주 모집 중)
📌 주제와 소재
이 글은 앤트로픽의 CLI 기반 개발 도구인 '클로드 코드(Claude Code)'를 실무 프로덕션 환경에 도입하기 위한 구체적인 가이드를 다룹니다. 터미널 네이티브 환경 세팅, 토큰 비용 최적화를 위한 200줄 이내의 'CLAUDE.md' 설계, 그리고 자율 에이전틱 워크플로우를 다루는 실전 메커니즘을 상세히 설명합니다.
(광고주 모집 중)
(광고주 모집 중)
📌 목차
- 1. [도입] 감각적 코딩에서 규율 있는 에이전틱 엔지니어링으로의 전환
- 2. 클로드 코드(Claude Code) CLI 환경 구축 및 초기화 프로토콜
- 3. 토큰 세금(Token Tax) 방어: CLAUDE.md 아키텍처와 200줄의 법칙
- 4. 핵심 대화형 명령어와 자율 실행 제어 매트릭스
- 5. 실측 데이터 및 경쟁 도구 1:1 심층 비교 분석
- 6. 실전 에이전틱 워크플로우: 자율 루프를 통한 버그 추적 및 TDD 구현
- 7. 실무 현장 반응과 엔터프라이즈 도입 리스크 분석
- 8. 고급 활용 테크닉: 헤드리스(Headless) CI/CD와 v2.1 커스텀 스킬 체이닝
- 9. 결론 및 차편 예고: 단순 코더에서 에이전트 오케스트레이터로의 도약
1. [도입] 감각적 코딩에서 규율 있는 에이전틱 엔지니어링으로의 전환
따뜻한 차 한 잔을 곁들이며 개발 패러다임의 거대한 변곡점을 짚어보기에 더없이 적절한 시점입니다. 지난 2025년 초 전 세계 개발 생태계를 뒤흔들었던 화두는 단연 '바이브 코딩(Vibe Coding)'이었습니다. 하지만 감(Vibe)에만 의존해 무작정 프롬프트를 던지고 복사-붙여넣기를 반복하던 이른바 'YOLO 코딩'의 열풍은 불과 1년 만에 기술 부채의 누적, 아키텍처의 붕괴, 그리고 걷잡을 수 없는 보안 취약점이라는 현실적인 장벽에 부딪혔습니다. 현재 글로벌 소프트웨어 엔지니어링 씬은 자연어 기반의 기민함은 유지하되, 엄격한 엔지니어링 규율과 테스트 자동화가 결합된 '에이전틱 엔지니어링(Agentic Engineering)' 체제로 급격히 진화하고 있습니다.
이 진화의 최전선에 서 있는 도구가 바로 앤트로픽(Anthropic)이 공식 배포한 터미널 네이티브 도구인 클로드 코드(Claude Code)입니다. 본 시리즈의 제2편에서는 단순한 질의응답을 넘어, 로컬 머신에 완벽한 CLI 환경을 구축하고 컨텍스트 누수를 차단하는 아키텍처를 설계하여, 실무 프로덕션에 즉시 투입 가능한 자율 워크플로우를 완성하는 구체적인 실무 메커니즘을 상세히 다룹니다.
지난 1편 요약: CLI 네이티브 에이전트의 태동과 아키텍처적 도약
앞선 1편에서 우리는 클로드 코드가 기존 GUI 기반 IDE 확장 도구들과 어떤 본질적인 차이를 가지는지 살펴보았습니다. 기존 도구들이 편집기 내부에서 마우스 클릭과 텍스트 자동완성에 머물렀다면, 클로드 코드는 운영체제(OS)의 기본 셸 환경에 상주하며 파일 시스템 직접 제어, Git 트리 분석, 프로세스 실행 권한을 온전히 쥐고 움직입니다. 특히 고난도 벤치마크인 SWE-bench Pro에서 45.89%의 해결률을 달성하고, SWE-bench Verified에서 70%~90% 중반대의 압도적인 성적을 기록하며 독립 CLI 에이전트 중 최정상급의 소프트웨어 해결 역량을 증명했습니다. 1편이 이러한 아키텍처적 배경과 스펙 비교에 집중했다면, 2편은 독자 여러분의 터미널에 이 강력한 에이전트를 실질적으로 안착시키기 위한 엔지니어링 실증 단계입니다.

안드레이 카파시의 경고와 소프트웨어 3.0의 규율
소프트웨어 개발 패러다임은 인간이 직접 C++나 파이썬으로 코드를 작성하던 소프트웨어 1.0, 데이터셋과 신경망 학습을 거친 소프트웨어 2.0을 지나, 자연어 프롬프트와 컨텍스트로 LLM 인터프리터를 조종하는 '소프트웨어 3.0' 시대로 진화하고 있습니다. 특히 실무 현장에서는 단순한 바이브 코딩을 넘어 에이전트가 구현하고 인간이 아키텍처와 검증을 장악하는 '에이전틱 엔지니어링'으로 진화해야 하며, 생각과 구현 과정의 일부는 도구에 위임하더라도 시스템에 대한 이해(Understanding)만큼은 결코 아웃소싱할 수 없다는 점이 핵심 규율로 강조됩니다.
이러한 지적과 같이, 에이전트에게 구현을 위임하되 시스템의 구조와 맥락을 장악하기 위해서는 로컬 셸 환경과 프로젝트 설정 파일 간의 유기적 통제가 필수적입니다. 규율 없는 프롬프트는 제어 불가능한 코드를 양산하지만, 정교하게 설계된 환경 설정은 하이엔드 시니어 개발자 한 명을 로컬 터미널에 상주시키는 강력한 레버리지를 창출합니다.
2. 클로드 코드(Claude Code) CLI 환경 구축 및 초기화 프로토콜
클로드 코드는 운영체제 수준의 프리미티브(Primitive)와 상호작용하므로 설치 단계부터 환경 변수와 권한 격리를 명확히 이해해야 합니다. 단순한 글로벌 패키지 설치를 넘어, 실제 프로덕션 레포지토리와 안전하게 결합하는 표준 인스톨 절차를 살펴보겠습니다.
OS별 네이티브 바이너리 설치 및 NPM 전역 배포 실무

앤트로픽 공식 가이드라인에서는 실행 성능과 환경 종속성 최소화를 위해 독립 셸 스크립트를 통한 네이티브 바이너리 설치를 우선 권장하고 있습니다. macOS, Linux, 그리고 Windows WSL(Windows Subsystem for Linux) 환경에서는 터미널에 다음 단일 라인 명령어를 입력하여 최신 릴리스를 즉각 내려받을 수 있습니다.
# macOS, Linux, WSL 네이티브 바이너리 설치 스크립트
curl -fsSL https://claude.ai/install.sh | bash
만약 Windows PowerShell 네이티브 환경에서 직접 구동하고자 할 경우에는 전용 인스톨러 스크립트를 파이프라인으로 호출합니다.
# Windows PowerShell 환경 설치 스크립트
irm https://claude.ai/install.ps1 | iex
Node.js(v18.0.0 이상) 런타임 환경을 표준으로 사용하는 개발팀이라면, 전역 패키지 관리자를 활용한 설치 방식도 널리 채택됩니다. 엔터프라이즈 사내 저장소(Private Registry)나 Dockerfile 빌드 단계에서는 다음과 같은 NPM 전역 명령어가 유용합니다.
# Node.js 패키지 관리자를 통한 글로벌 설치
npm install -g @anthropic-ai/claude-code
설치가 완료된 후 터미널 창에 claude를 입력하면 최초 1회에 한해 브라우저 기반의 OAuth 인증 창이 활성화됩니다. Anthropic 콘솔 계정 또는 Claude Pro/Max 구독 계정과 연동되며, 승인 즉시 로컬 터미널에 암호화된 토큰이 캐싱되면서 본격적인 대화형 세션이 시작됩니다.
인증 파이프라인 및 보안 거버넌스(/permissions) 설정

클로드 코드가 실행되는 순간, 터미널은 단순한 텍스트 뷰어가 아닌 자율 실행 샌드박스로 변모합니다. 에이전트가 로컬 파일을 임의로 읽고 쓰거나, 임의의 셸 스크립트를 백그라운드에서 실행하는 권한을 어디까지 허용할 것인가는 실무 보안의 핵심 관건입니다.
세션 내에서 /permissions 명령어를 입력하면 에이전트의 권한 위임 수준을 세밀하게 제어할 수 있습니다. 엔터프라이즈 환경에서는 원칙적으로 파일 읽기(Read) 작업은 자동 승인(Auto-approve)하되, 파일 쓰기(Write) 및 터미널 셸 커맨드 실행(Bash execute)은 매 단계 사용자의 명시적 승인(Manual Confirmation)을 요구하도록 정책을 설정하는 것이 안전합니다. 이를 통해 의도치 않은 패키지 설치나 운영체제 설정 파일의 변조를 원천적으로 차단할 수 있습니다.
3. 토큰 세금(Token Tax) 방어: CLAUDE.md 아키텍처와 200줄의 법칙
클로드 코드를 실무에 도입한 엔지니어들이 가장 먼저 맞닥뜨리는 치명적인 병목은 바로 '컨텍스트 비용 누수'입니다. 이를 기술적으로 이해하고 차단하지 못하면 에이전트는 몇 번의 가벼운 대화만으로도 막대한 API 과금을 유발합니다.
5,000토큰의 누수: 컨텍스트 윈도우 고정 과금 메커니즘 분석
클로드 코드는 세션이 구동되는 프로젝트의 최상위 디렉터리에 위치한 CLAUDE.md 파일을 프로젝트의 헌법(System Context)으로 인식합니다. 문제는 사용자가 프롬프트를 전송할 때마다 이 CLAUDE.md의 전체 내용이 매 턴(Turn)마다 입력 토큰으로 고스란히 결합되어 전송된다는 점입니다.
프로젝트의 모든 API 명세서, 방대한 README, 수백 줄에 달하는 데이터베이스 스키마를 무분별하게 CLAUDE.md에 밀어 넣어 파일 크기가 5,000토큰을 초과하게 되면, 단 한 번 "이 오타 고쳐줘"라는 명령을 내려도 기본 5,000토큰이 매번 차감되는 '토큰 세금(Token Tax)' 현상이 발생합니다. 20번의 가벼운 티키타카 대화만으로도 10만 토큰의 불필요한 입력 비용이 허공으로 사라지는 셈입니다. 따라서 앤트로픽 엔지니어링 팀은 CLAUDE.md의 물리적 길이를 200줄 이하(약 1,500토큰 이내)로 철저히 압축할 것을 강력히 권장하고 있습니다.
프로 엔지니어를 위한 CLAUDE.md 200줄 표준 템플릿 명세
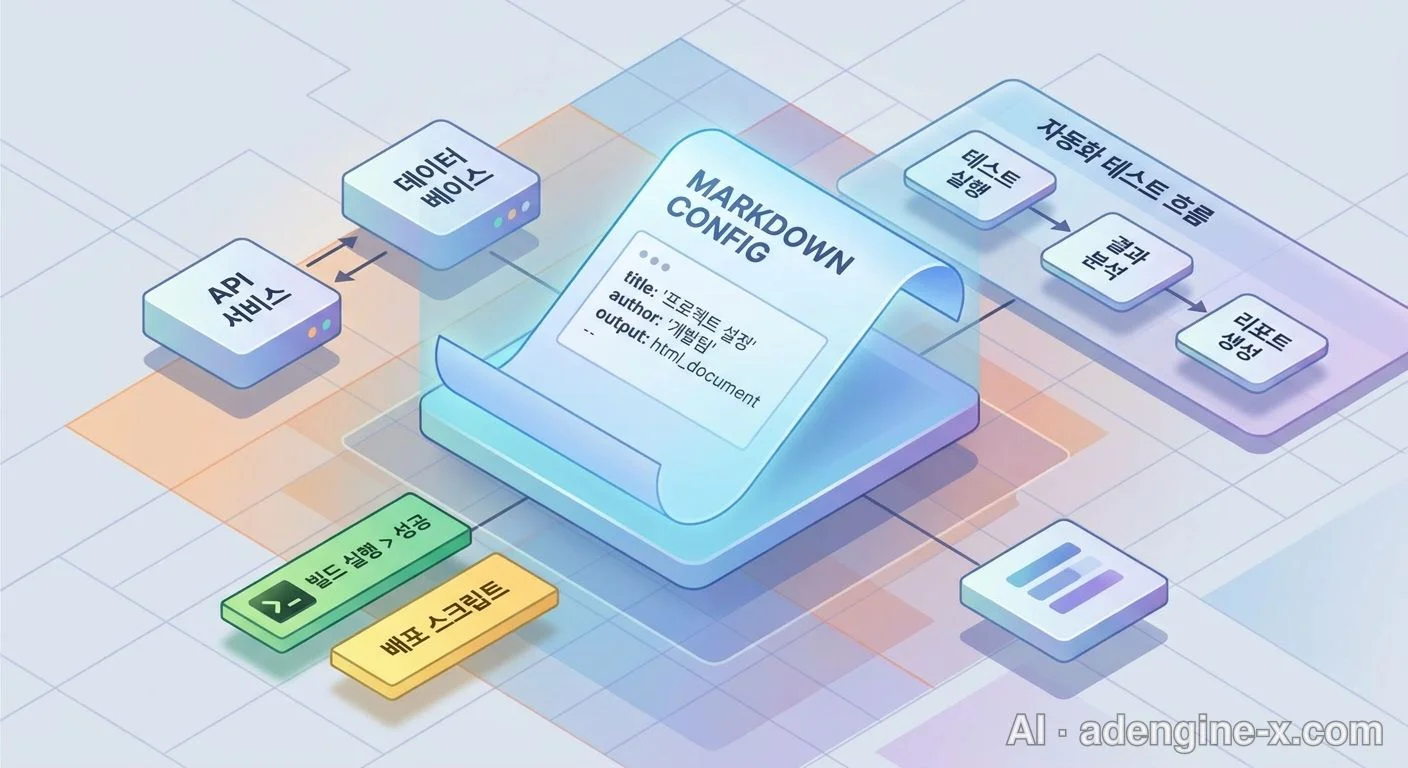
그렇다면 200줄이라는 제한된 공간 안에 무엇을 남기고 무엇을 버려야 할까요? 프로 엔지니어들은 상세 구현 코드를 적지 않습니다. 대신 에이전트가 코드를 작성한 직후 스스로를 검증할 수 있는 '빌드/테스트 명령어'와 '절대 위반해서는 안 되는 금기 사항'만을 극도로 정제하여 기술합니다. 실무에서 검증된 고효율 템플릿 구조는 다음과 같습니다.
# Project: Enterprise Core Service
## 1. Build & Test Commands
- Build: `npm run build` (Must pass without type errors)
- Unit Test: `npm run test:unit -- {filePath}`
- Integration Test: `npm run test:e2e`
- Lint: `npm run lint:fix`
## 2. Core Architecture Rules
- Architecture: Clean Architecture with Dependency Injection
- Framework: Next.js 15 (App Router), TypeScript 5.5, TailwindCSS
- State: Zustand (Global), React Query v5 (Server State)
## 3. Strict Coding Conventions
- Never use `any` type. Strict TypeScript enforcement.
- Functional components only with named exports.
- Handle errors via custom Result class; do not throw naked Errors.
- File naming: kebab-case for files, PascalCase for components.
## 4. Operational Boundaries
- Do not modify database migration files under `/prisma/migrations` directly.
- External HTTP requests must pass through `/lib/api-client.ts`.
이와 같이 작성된 명세는 불과 50~60줄 내외(약 500토큰)로 구성되지만, 에이전트가 어떤 테스트 러너를 구동해야 하는지, 어떤 기술 스택 규칙을 지켜야 하는지를 완벽하게 통제합니다. 상세한 도메인 지식이나 특정 모듈의 데이터 구조는 상시 로딩하는 것이 아니라, 작업 시점에 필요한 파일만 에이전트가 ripgrep을 통해 호출하도록 유도하는 것이 비용 최적화의 핵심입니다.
.claudeignore를 통한 불필요한 파일 인덱싱 원천 차단
Git 관리를 위해 .gitignore가 필수적이듯, 클로드 코드에게는 .claudeignore가 반드시 수반되어야 합니다. 에이전트에게 "특정 버그를 찾아줘"라고 명령했을 때, 에이전트는 로컬 파일 트리를 순회(Glob)합니다. 만약 node_modules/나 빌드 산출물인 dist/, .next/ 디렉터리가 필터링되지 않는다면 수십만 줄의 압축된 코드를 읽어 들이며 순식간에 컨텍스트 창 한도에 도달하게 됩니다.
# .claudeignore 표준 예시
node_modules/
.git/
.next/
dist/
build/
coverage/
*.log
*.min.js
pnpm-lock.yaml
package-lock.json
이 파일을 루트에 배치하는 단순한 작업 하나만으로도, 불필요한 토큰 낭비의 80% 이상을 사전에 방어할 수 있습니다.
4. 핵심 대화형 명령어와 자율 실행 제어 매트릭스
클로드 코드는 단순한 프롬프트 입력 외에도 에이전트의 상태를 점검하고 제어할 수 있는 다양한 빌트인 슬래시(/) 명령어를 지원합니다. 터미널 작업의 효율성을 극대화하기 위해 숙지해야 할 핵심 명령어들의 동작 특성을 면밀히 분석해 보겠습니다.
/plan 모드: 무작정 코딩(YOLO)을 제어하는 사전 아키텍처 설계
규모가 큰 리팩토링이나 신규 도메인 로직을 추가할 때, 에이전트가 곧바로 파일 수정에 착수하면 예기치 못한 사이드 이펙트가 발생합니다. 이때 가장 유효한 안전장치가 바로 /plan 명령어입니다.
/plan 모드에 진입하면 클로드 코드는 코드를 한 줄도 수정하지 않는 관찰자 상태로 전환됩니다. 전체 코드베이스를 스캔하여 영향을 받는 모듈의 의존성 트리를 도출하고, 수정 단계별 작업 계획(Step-by-step Execution Plan)과 잠재적 위험 요소를 먼저 보고서 형태로 출력합니다. 개발자는 터미널에 출력된 아키텍처 계획을 검토하고, "3번 단계에서 기존 인증 미들웨어와의 호환성을 고려해줘"와 같이 사전 피드백을 전달한 뒤 최종 실행을 인가하게 됩니다. 이는 무분별한 코드 난사를 방지하는 결정적인 관문 역할을 수행합니다.

세션 비대화 해소와 메모리 최적화: /compact와 /cost 활용법
에이전트와의 작업 세션이 20턴을 넘어서면, 이전 단계에서 주고받은 방대한 디버깅 로그와 셸 출력 결과로 인해 컨텍스트 윈도우가 급격히 비대해집니다. 이는 모델의 주의력(Attention)을 분산시켜 앞서 내린 지시를 잊어버리거나 엉뚱한 결정을 내리는 '컨텍스트 오염'으로 이어집니다.
- /compact: 현재까지 진행된 긴 대화 히스토리를 분석하여 중요한 결정 사항, 수정한 파일 목록, 현재 남은 작업 목표만을 핵심 요약본으로 압축하고 이전의 원시 로그를 컨텍스트에서 폐기합니다. 메모리를 즉각적으로 확보하여 새로운 기능 구현에 온전한 토큰을 집중시킵니다.
- /cost (또는 /usage): 현재 구동 중인 세션에서 소비된 입력/출력 토큰의 총량과 실시간 환산 누적 비용을 달러 단위로 정밀하게 표시합니다. 비용 상한선을 모니터링하며 작업을 쪼개는 실무 지표로 기능합니다.
- /init: 새로운 프로젝트에 진입했을 때 레포지토리의 언어, 프레임워크, 패키지 설정을 스스로 분석하여 표준
CLAUDE.md의 초안을 전자동으로 구성해 줍니다. - /mcp: Model Context Protocol 기반의 외부 서버 연동 상태를 확인하고 사내 데이터베이스, 슬랙, 지라 커넥터를 세션에 즉시 결합합니다.
5. 실측 데이터 및 경쟁 도구 1:1 심층 비교 분석
소프트웨어 개발 생산성 도구 시장은 현재 다양한 접근 방식의 솔루션들이 각축전을 벌이고 있습니다. 클로드 코드의 실무적 위치를 명확히 파악하기 위해, 시장을 선도하는 커서(Cursor), 깃허브 코파일럿(GitHub Copilot), 오픈소스 CLI 도구인 에이더(Aider)와의 주요 사양 및 운영 데이터를 정밀 대조해 보겠습니다.
4대 AI 코딩 솔루션 스펙 및 운영 지표 비교 대조표 분석

| 비교 항목 | Claude Code (Anthropic) | Cursor (Anysphere) | GitHub Copilot | Aider (오픈소스 CLI) |
|---|---|---|---|---|
| 작동 환경 및 폼팩터 | 순수 터미널 CLI 네이티브 | 독립 전용 GUI IDE (VS Code 포크) | IDE 플러그인 확장 프로그램 | 순수 터미널 CLI 네이티브 |
| 추론 코어 엔진 | Claude 3.7 Sonnet (Thinking) / 3.5 Sonnet | Claude 3.7, GPT-4o, o3-mini 등 멀티 지원 | OpenAI GPT-4o, Claude 3.5 Sonnet 선택형 | 사용자 API 키 기반 임의 모델 연동 |
| 명령어 실행 및 자율 루프 | 로컬 Bash/Git 직접 실행 및 자율 재귀 교정 | 터미널 실행 지원 (사용자 승인 UI 위주) | 제한적 인라인 코드 제안 및 채팅 중심 | Git 자동 커밋 및 셸 명령어 실행 지원 |
| SWE-bench Verified Pass@1 | 70% ~ 90% 중반대 | 약 65% ~ 75% | 약 40%에서 55% | 모델별 상이 (Sonnet 적용 시 60~70%대) |
| SWE-bench Pro 표준 해결률 | 약 45.89% (최상위권) | 38% 내외 | 25% 미만 | 약 30% 중반 |
| 초기 시도 성공률 (First-pass) | 약 95% (블라인드 평가에서 높은 순위) | 약 72% | 약 54% | 약 65% |
| 컨텍스트 규칙 규격 | CLAUDE.md, .claudeignore | .cursorrules | .github/copilot-instructions.md | CONVENTIONS.md 등 자유 양식 |
| 프로토콜 확장성 | MCP (Model Context Protocol) 네이티브 | MCP 연동 지원 확대 중 | 자체 에코시스템 중심 | 로컬 파이썬 스크립트 기반 |
| 과금 구조 | 구독 플랜 종속 또는 API 토큰 종량제 | 월 $20 고정 플랫 요금제 | 월 $10~$19 고정 플랫 요금제 | 도구 무료 (순수 LLM API 종량제 과금) |
기업 도입 실측 비용과 1인당 TCO(총소유비용) 데이터
기업 환경에서 새로운 개발 도구를 도입할 때 가장 민감한 기준은 단연 예측 가능한 총소유비용(TCO)입니다. 앤트로픽의 공식 배포 분석 보고서 및 클라우드 비용 분석 기관인 핀아웃(Finout)의 최신 데이터에 따르면, 기업 환경에서 클로드 코드를 실무에 도입한 활성 개발자 1인당 일평균 비용은 약 $13(사례에 따라 다를 수 있음)(한화 약 17,000원에서 18,000원 사이) 수준으로 집계되었습니다. 이를 월평균으로 환산할 경우 $150에서 $250 선에 수렴합니다.
주목할 만한 점은, CLAUDE.md 경량화와 .claudeignore를 엄격히 적용한 상위 90%의 엔지니어링 조직에서는 일일 활성 비용을 $30 미만으로 안정적으로 통제하고 있다는 사실입니다. 2026년 9월 기준 앤트로픽의 구독 및 과금 체계는 다음과 같이 구분되어 운영되고 있습니다.
- Pro 요금제 (월 $20, 연간 결제 시 월 $17): 개인 개발자의 소규모 프로젝트 및 학습용에 적합하며, 5시간 단위 롤링 사용량 제한이 적용됩니다.
- Max 5x 요금제 (월 $100): Pro 대비 5배의 토큰 처리량을 제공하여, 주 5일 풀타임으로 에이전트를 가동하는 전문 개발자에게 최적화되어 있습니다.
- Max 20x 요금제 (월 $200): 대규모 모노레포를 상시 리팩토링하고 다중 에이전트를 병렬 구동하는 헤비 유저용 플랜입니다.
- Team 및 엔터프라이즈 플랜: Team 플랜은 사용자당 월 $25(연간 결제 시 $20)이며, 엔터프라이즈 플랜은 기본 좌석당 $20에 사용량 기반 종량제 토큰 비용이 결합되는 구조를 취합니다.
실제로 실리콘밸리 스타트업 생태계에서는 AI 코딩 도구의 보편화로 과거 50~100명의 엔지니어가 필요했던 소프트웨어 구축 작업을 10명 안팎의 소규모 팀이 소화하며 스타트업의 자본 효율성이 크게 향상되고 있다는 평가가 지배적입니다.
6. 실전 에이전틱 워크플로우: 자율 루프를 통한 버그 추적 및 TDD 구현
클로드 코드의 진정한 파괴력은 단순한 코드 생성이 아닌, 결함을 스스로 찾아내고 검증 통과 신호가 떨어질 때까지 코드를 깎아 나가는 '폐루프(Closed Loop)'의 자율적 완성도에 있습니다. 국내 소프트웨어 엔지니어링 실무진들의 생생한 현장 목소리에서도 이 차별점이 드러납니다.
"기존 챗GPT에 에러 로그를 복사해 붙여넣던 방식은 복붙의 피로도만 키웠다. 클로드 코드가 무서운 이유는 내가 만든 버그를 스스로 테스트 명령어를 쳐보고, 빨간색 에러 메시지를 직접 눈으로 확인한 뒤 그 자리에서 파일을 고쳐 다시 테스트를 돌린다는 점이다. 이는 '페어 프로그래머'가 내 터미널에 들어앉아 있는 것과 같다."
'수집-실행-검증' 폐루프의 실제 동작 로그 분석

클로드 코드가 복잡한 버그를 해결하는 라이프사이클은 철저히 '문맥 수집(Gather Context) → 조치 실행(Take Action) → 결과 검증(Verify Results)'의 3단계 루프를 회전합니다. 예를 들어 결제 검증 모듈에서 동시성 트랜잭션 오류가 발생했을 때의 프롬프트 지시와 에이전트의 내부 실행 시퀀스를 살펴보겠습니다.
# 사용자 지시 프롬프트
claude "결제 승인 모듈(PaymentService.ts)에서 간헐적으로 발생하는 409 Conflict 동시성 오류를 분석하고, 낙관적 락(Optimistic Lock) 재시도 로직을 적용한 뒤 관련 단위 테스트를 통과시켜줘."
- 문맥 수집: 에이전트는
ripgrep을 통해PaymentService.ts와 연관된 리포지토리 인터페이스를 즉각 색인합니다.git log를 조회하여 최근 결제 로직에 어떤 변경이 있었는지 파악합니다. - 조치 실행: 파일 편집 도구를 가동하여 해당 서비스 메서드에
try-catch기반의 최대 3회 재시도 루프 및 지수 백오프(Exponential Backoff) 코드를 주입합니다. - 결과 검증: 코드를 저장하자마자 에이전트는 스스로
CLAUDE.md에 정의된 테스트 명령어(npm run test:unit -- PaymentService.spec.ts)를 로컬 셸 프로세스로 실행합니다. - 자율 재교정: 만약 2번째 테스트 케이스에서 타임아웃 오류(Exit Code 1)가 반환되면, 빨간색 에러 스택 트레이스를 파싱하여 백오프 지연 시간 상수를 재조정한 후 다시 테스트를 실행합니다. 모든 테스트가 녹색(Exit Code 0)으로 통과될 때 비로소 작업을 종료하고 최종 변경 내역을 사용자에게 브리핑합니다.
서브에이전트(Subagents) 격리를 통한 메인 컨텍스트 보호 테크닉
수천 줄에 달하는 테스트 러너 로그나 대용량 프로덕션 에러 로그를 메인 대화 세션에서 그대로 출력하면, 터미널 화면이 오염될 뿐만 아니라 수만 토큰의 컨텍스트 윈도우가 쓰레기 데이터로 가득 차게 됩니다. 시니어 엔지니어들은 이 문제를 방지하기 위해 '서브에이전트(Subagents) 격리 테크닉'을 구사합니다.
# 서브에이전트 격리 프롬프트 예시
claude "전체 E2E 통합 테스트(npm run test:e2e)를 백그라운드 서브에이전트로 실행해줘. 실패하는 케이스가 있다면 메인 세션에는 상세 로그를 전부 띄우지 말고, 오직 실패한 파일 경로와 원인 스택 트레이스 핵심 1줄만 정리해서 보고해줘."
이 기법을 적용하면 수만 줄의 장황한 로그 출력은 서브 프로세스 내에서 격리 소멸되고, 메인 세션에는 압축된 핵심 원인 지표만 전달되므로 세션의 순도와 토큰 효율을 극대화할 수 있습니다.
단위 테스트 통과율 극대화와 자동 Git 커밋 파이프라인
테스트 주도 개발(TDD) 환경에서 클로드 코드는 작성된 테스트 스펙을 완벽히 만족할 때까지 스스로 코드를 반복 수정합니다. 작업이 완료된 후 Git 커밋을 지시하면 변경된 파일의 diff를 정밀하게 분석하여 표준 Conventional Commits 규약(예: fix(payment): implement optimistic locking retry mechanism with exponential backoff)에 맞춘 완벽한 커밋 메시지를 생성하고 자동으로 로컬 커밋까지 완결합니다.
7. 실무 현장 반응과 엔터프라이즈 도입 리스크 분석
클로드 코드의 실무 확산 속도는 눈부시지만, 커뮤니티와 현업 엔지니어링 팀에서는 극단적인 환호와 차가운 현실 경고가 팽팽하게 공존하고 있습니다. 실무 도입 시 반드시 숙지해야 할 명암을 가감 없이 짚어봅니다.
개발 생산성 3~10배 가속 실사례와 MVP 단축 효과
국내 유수 개발사 및 카카오 테크 등의 실무 벤치마크에 따르면, 신규 API 엔드포인트 생성, 복잡한 정규식 작성, 보일러플레이트 단위 테스트 코드의 벌크 작성 작업에서 전통적인 코딩 방식 대비 최소 3배에서 최대 10배의 작업 속도 향상이 입증되었습니다. 특히 스타트업 생태계에서는 과거 기획부터 배포까지 평균 2~3주가 소요되던 단일 웹 서비스 MVP(최소 기능 제품) 구축 주기가 클로드 코드 CLI 명령 20~30분과 집중 디버깅 루프를 거쳐 반나절 이내로 단축되는 파괴적인 생산성 혁신이 실현되고 있습니다.
레딧(Reddit) r/ClaudeAI의 한 시니어 개발자는 2000년대 초반에 레거시 프레임워크로 작성되었던 수만 줄의 사내 웹 애플리케이션을 최신 TypeScript 스택으로 마이그레이션하는 프로젝트에서, 클로드 코드를 도입하여 단 20분 만에 최초 동작 가능한 프로토타입을 빌드하고 불과 4일 만에 엔터프라이즈 상용 수준으로 전면 재작성하는 데 성공했다는 경험을 공유해 큰 반향을 일으켰습니다.
레딧 및 실무 엔지니어들이 지적하는 비용 폭탄과 컨텍스트 오염 방지책
하지만 빛이 강한 만큼 그림자도 짙습니다. 레딧 r/ClaudeAI의 또 다른 시니어 엔지니어는 사내 웹 앱의 사소한 기능 3개를 수정하라고 클로드 코드에 지시했다가, 에이전트가 레포지토리의 수백 개 파일을 무한 루프로 탐색하며 불과 3시간 만에 API 비용으로 $350를 날려버렸다는 충격적인 경험담을 공개하며 엄격한 제어 규칙 없는 바이브 코딩의 위험성을 경고했습니다.
더욱 치명적인 리스크는 '할루시네이션에 의한 핵심 코드 유실'입니다. 한 실무자는 8군데의 미사용 의존성을 정리해 달라는 명령을 내렸으나, 에이전트가 레포지토리 전반을 과도하게 정리하면서 반드시 유지되어야 할 4개의 핵심 비즈니스 로직을 통째로 날려버렸다고 지적했습니다. 이러한 사고를 방지하기 위해서는 다음과 같은 3대 안전 수칙이 엄격히 준수되어야 합니다.
- 단위 작업별 브랜치 격리: 모든 에이전트 작업은
main이나develop브랜치가 아닌 전용 임시 피처 브랜치(feature/ai-*)에서 수행해야 합니다. - Git diff 상시 육안 검증: 에이전트가 완료 신호를 보낸 후, 개발자는 반드시
git diff명령을 통해 의도하지 않은 파일 삭제나 변조가 없는지 육안으로 확인해야 합니다. - 주기적 세션 리셋: 하나의 기능 단위가 통과되면 즉시 커밋하고, 세션을 종료(
exit)하거나/compact를 수행하여 컨텍스트 잔류 메모리를 초기화해야 합니다.
8. 고급 활용 테크닉: 헤드리스(Headless) CI/CD와 v2.1 커스텀 스킬 체이닝
클로드 코드는 단순히 터미널 창을 열고 사람과 잡담하듯 대화하는 환경에 국한되지 않습니다. 자동화 파이프라인의 백본으로 활용할 수 있는 강력한 고급 기능들이 내장되어 있습니다.
단방향 파이프라인 결합: claude -p 기반의 비대화형 자동화
클로드 코드에는 터미널의 인터랙티브 UI 창을 완전히 건너뛰고 표준 입출력 파이프라인으로 명령을 주입할 수 있는 -p (또는 --print) 플래그가 지원됩니다. 이를 활용하면 GitHub Actions나 로컬 pre-commit 훅과 즉각 결합할 수 있습니다.
# Headless 비대화형 자동화 파이프라인 호출 예시
claude -p "코드베이스 전체의 미사용 import 문과 변수를 찾아 정리하고, 변경 내역 요약본을 PR_DESCRIPTION.md로 생성해줘"
이 단일 셸 라인은 개발자가 화면을 지켜보지 않아도 백그라운드 CI 러너에서 실행되어, 코드 스타일 검사와 문서화를 전자동으로 수행한 뒤 결과물만을 다음 파이프라인으로 전달합니다.
v2.1.x 아키텍처 비하인드와 최대 6개 스킬 체이닝 기법
최신 v2.1.x 이상으로 판올림된 클로드 코드 CLI의 내부를 들여다보면 대단히 흥미로운 엔지니어링적 사실이 발견됩니다. 엔지니어들이 바이너리를 정밀 분석한 결과, 공식 레포지토리 내에 복잡한 TypeScript 비즈니스 코드는 극소수에 불과하며, 시스템의 대부분이 정교하게 직조된 마크다운(Markdown) 프롬프트 훅과 JSON 도구 스키마 바인딩으로 구성되어 있다는 점입니다. 앤트로픽은 프롬프트 엔지니어링의 완성도와 셸 도구의 직관적 결합만으로 엔터프라이즈급 자율 에이전트를 실현해 낸 것입니다.
또한 v2.1.x 버전부터는 사용자가 직접 작성한 커스텀 스킬(Skills)을 단일 세션에서 최대 6개까지 연속 체이닝(Chaining)하여 실행할 수 있는 고도화된 오케스트레이션 아키텍처가 탑재되었습니다. 예를 들어 [DB 스키마 변경 감지] → [마이그레이션 SQL 생성] → [도커 컨테이너 기동] → [마이그레이션 실행] → [테스트 데이터 시딩] → [API 검증]으로 이어지는 6단계의 연속 복합 작업을 단 한 번의 자연어 프롬프트 지시로 막힘없이 완결해 낼 수 있습니다.
9. 결론 및 차편 예고: 단순 코더에서 에이전트 오케스트레이터로의 도약
앤트로픽의 공식 엔지니어링 팀은 클로드 코드가 지향하는 개발자의 미래상을 다음과 같이 정의했습니다.
"클로드 코드는 단순한 대화형 인터페이스나 텍스트 자동완성기가 아닙니다. 개발자가 일상적으로 머무르는 터미널의 모든 도구(Git, Bash, Linter, Test runner)와 결합하여 스스로 오류를 실행해보고 고치는 '진정한 의미의 하네스(Harness)'입니다. 개발자는 더 이상 사소한 파일 간 복붙을 하지 않고 오직 고차원의 시스템 아키텍처 결정권자(Approver)로서 역할을 재정의하게 됩니다."
에이전틱 엔지니어링 시대의 개발자 역량 재정의
문법을 한 줄씩 수동으로 타이핑하는 능력의 가치는 분명히 하락하고 있습니다. 그러나 시스템 아키텍처를 직관하고, 데이터 흐름의 병목을 찾아내며, 보안 취약점을 감별하고, 에이전트에게 내릴 명세를 정교하게 설계하는 엔지니어의 통찰력은 그 어느 때보다 높은 가치를 인정받고 있습니다. 이제 뛰어난 개발자의 척도는 "코드를 얼마나 빠르게 치는가"가 아니라, "3~5대의 자율 에이전트를 얼마나 규율 있게 오케스트레이션하여 10배의 엔지니어링 퍼포먼스를 산출하는가"로 완전히 이동했습니다.
시리즈 제3편 예고: Model Context Protocol(MCP) 심화 연동
로컬 머신의 파일과 셸을 완벽히 장악했다면, 이제 에이전트의 시야를 로컬 터미널 밖의 거대한 외부 세상으로 확장할 차례입니다. 이어지는 제3편: 'Model Context Protocol(MCP) 심화 연동: 사내 DB, 슬랙, 지라와 터미널의 결합'에서는 클로드 코드가 로컬 코드를 넘어 사내 PostgreSQL 데이터베이스를 직접 조회하고, 슬랙 장애 알림 채널을 모니터링하며, 지라(Jira) 티켓을 읽어와 버그 패치를 자동으로 깃허브 PR로 제출하는 진정한 엔터프라이즈 통합 워크플로우를 완벽하게 파헤쳐 드리겠습니다. 터미널 창을 닫기 전, 오늘 정리한 200줄의 CLAUDE.md 템플릿을 여러분의 프로젝트에 직접 적용해 보시길 권합니다.
ℹ️ 이 글은 AI 도구의 도움을 받아 초안을 작성한 뒤, 게시 전 사람이 검수·수정했습니다. · 원문 보기: AdEngine-X
📚 참고 자료
이 목록에는 AI가 작성 시 참고한 검색 자료와, 사실 확인 과정에서 대조한 공공데이터 출처가 함께 포함될 수 있습니다. 인용·재사용 시 원 출처를 확인하시기 바랍니다.
댓글 0개
댓글을 불러오는 중입니다...